

평문 .env 파일은 한동안 로컬 개발의 무난한 관례처럼 여겨졌다. 하지만 이 글은 AI 코딩 도우미가 작업 공간의 파일을 개발 맥락으로 읽기 시작하면서 상황이 달라졌다고 주장한다. 비밀값이 .env 안에 있으면, AI 지원 개발 과정에서 모델 컨텍스트, 도구 출력, 대화 기록, 제안, 로그 등으로 자연스럽게 흘러들어갈 수 있다.1
왜 .gitignore만으로는 부족한가
글의 핵심 중 하나는 .gitignore가 파일이 Git에 커밋되는 것만 막아준다는 점이다. 이 설정은 로컬 AI 도구가 프로젝트를 분석하면서 해당 파일을 읽는 것까지 막아주지 못한다. 즉, 비밀값이 저장소에는 올라가지 않더라도 작업 공간을 스캔하는 도우미에게는 그대로 노출될 수 있다.1
tene는 이 문제를 어떻게 다루는가
글은 tene를 더 안전한 워크플로로 소개한다. tene는 비밀값을 프로젝트 안의 평문 파일에 두지 않고, 암호화된 SQLite vault에 저장한 뒤 명령을 실행할 때만 주입한다. 핵심 패턴은 tene run -- <cmd>이며, 이 방식에서는 비밀값을 메모리에서 복호화해 실행 중인 프로세스에 런타임 환경 변수로 전달한다.1
실질적인 아이디어는 단순하다. 애플리케이션이 필요할 때는 비밀값을 사용할 수 있지만, 그것이 저장소 안에 읽기 쉬운 파일 형태로 오래 남아 있지는 않는다. 그만큼 AI 도우미가 작업 맥락의 일부로 비밀값을 읽게 될 가능성도 줄어든다.1
실제로 무엇이 달라지는가
글은 몇 가지 장점을 강조한다. 먼저 비밀값이 AI의 컨텍스트 창에 들어갈 가능성이 줄어든다. 또한 디스크 위에 평문 비밀 파일이 남지 않는다. 그 결과, 백업 파일이나 오래된 회전 키처럼 파일 어딘가에 남아 있던 정보까지 함께 노출되는 사고 가능성도 낮아진다. 글에 따르면 --env dev, --env staging, --env prod 같은 옵션으로 여러 환경도 기본적으로 지원하며, 기존 .env 파일을 가져온 뒤 원본을 삭제하고 tene를 통해 앱을 실행하는 방식으로 마이그레이션도 비교적 간단하다.1
데모 영상:
또한 대부분의 애플리케이션은 보통 dotenv import를 제거하는 정도 외에는 큰 코드 변경이 필요 없다고 설명한다. 애플리케이션은 여전히 런타임에 일반적인 환경 변수를 읽기 때문이다.1
.env와 tene 비교
.env를 쓰면 비밀값이 작업 공간 안의 평문 파일로 저장되므로, 프로젝트 파일을 들여다보는 AI 도구가 이를 읽을 수 있다. 반면 tene에서는 비밀값이 암호화된 vault에 저장되고, 실행 시점에만 실행 프로세스에 노출된다.1
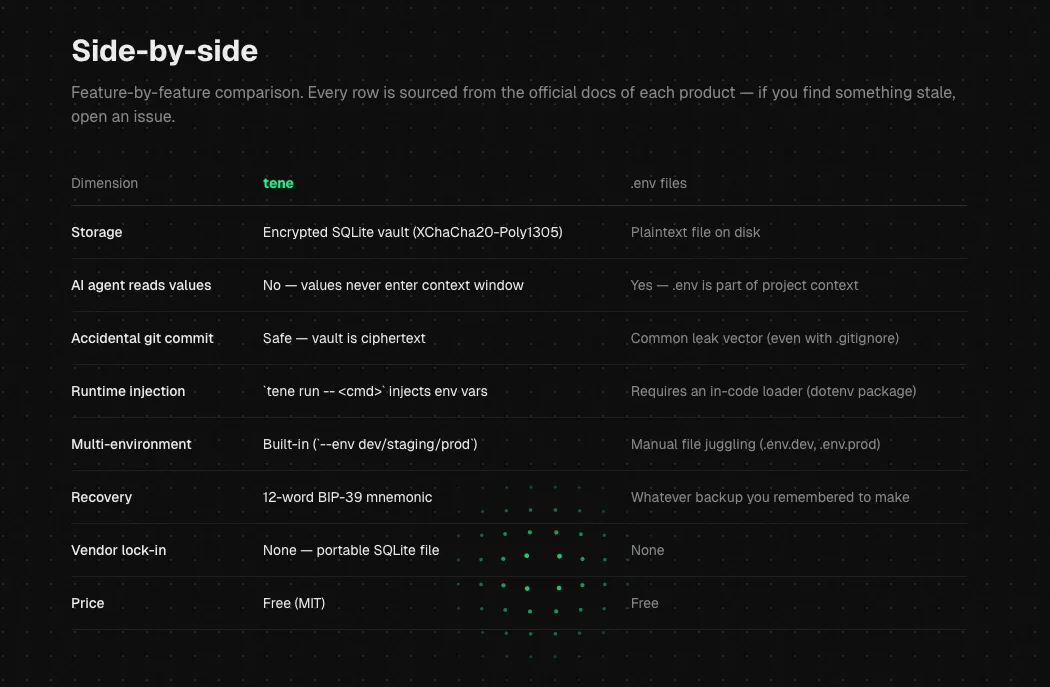
tene와 .env files를 항목별로 비교한 표로, 저장 방식·보안·멀티 환경 지원·복구 방식 등의 차이를 한눈에 보여준다. tene는 암호화된 SQLite vault 기반으로, .env 파일 대비 더 안전한 비밀값 관리 방식을 강조한다.
.env 방식은 보통 디스크 위에 파일이 존재해야 로딩할 수 있다. tene는 명령 래퍼를 통해 런타임에 값을 주입한다. 또한 .env에서는 환경별 설정이 수동이거나 여러 파일에 흩어지기 쉬운 반면, 글은 tene의 환경 분리를 기본 기능으로 제시한다.1
구체적인 예시
로컬 개발에서는 tene run -- npm start처럼 실행해, 비밀값이 주입된 상태로 앱을 시작할 수 있다.1
CI 환경에서는 TENE_MASTER_PASSWORD를 설정한 뒤 tene run --no-keychain -- npm test 같은 방식으로 실행하는 예시를 보여준다.1
애플리케이션 내부의 접근 방식도 익숙한 형태를 유지한다. 예를 들어 Node.js에서는 process.env.STRIPE_KEY, Go에서는 os.Getenv("STRIPE_KEY"), Python에서는 os.environ["STRIPE_KEY"]처럼 읽으면 된다.1
정리
이 글은 다소 분명한 관점을 가진 주장이다. 그래도 핵심 메시지는 명확하다. AI 지원 개발 환경에서는 평문 .env 파일이 새로운 노출 경로가 될 수 있다. 도우미가 작업 공간 파일을 컨텍스트로 읽기 때문이다. 글은 tene가 비밀값을 런타임 전까지 암호화된 상태로 유지하고, 일반적인 AI 읽기 경로 바깥에 두는 방식으로 더 안전한 대안이 될 수 있다고 본다.1
참고
이 노트는 보도·비평·교육·연구 목적으로 작성되었습니다. 저작권 문의가 있으시면 에서 알려주세요.