

한 줄 소개
Tene는 "AI agents can use secrets without ever seeing them"이라는 문장을 그대로 제품 철학으로 보여주는 도구다. AI 에이전트가 시크릿을 써야 하는 상황은 지원하되, 그 값을 직접 읽지는 못하게 만드는 오픈소스·로컬 우선 시크릿 관리 방식에 가깝다.1
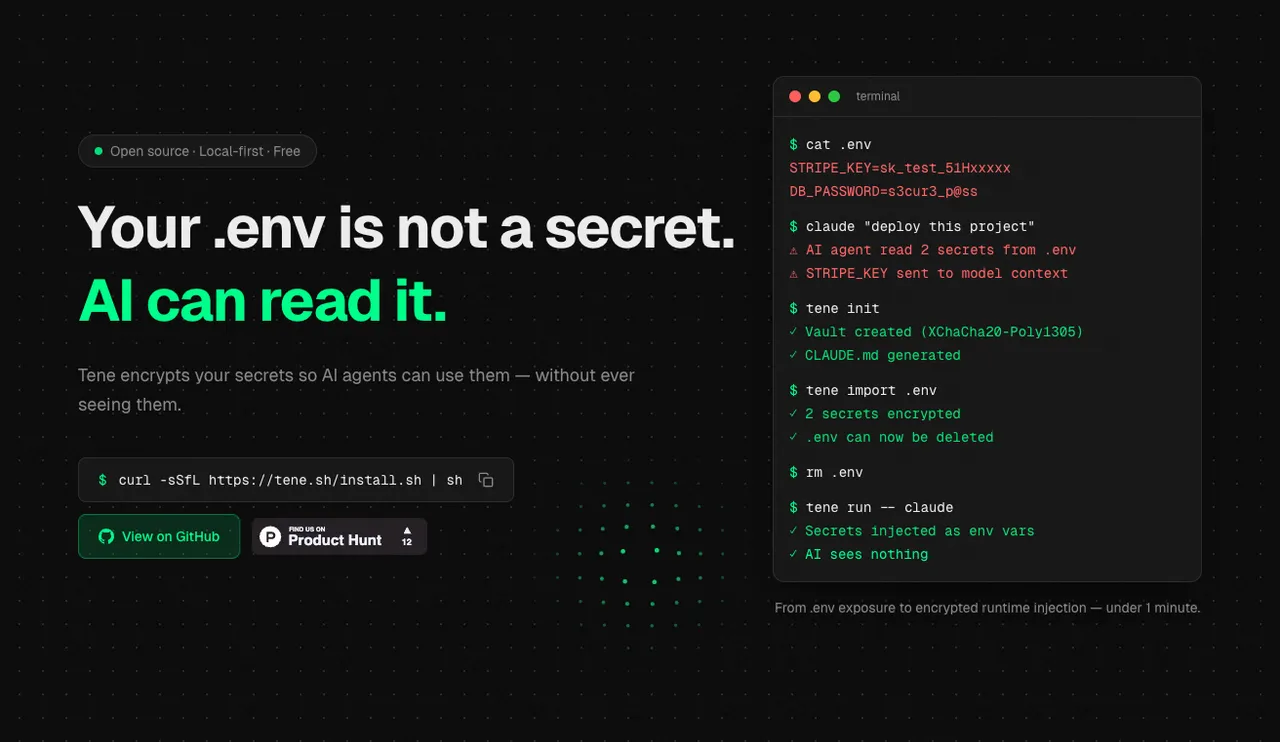
.env 파일은 비밀이 아니며 AI가 읽을 수 있다는 점을 강조하면서, Tene가 비밀 정보를 암호화해 AI 에이전트가 내용은 보지 못한 채 사용할 수 있도록 돕는 과정을 소개하는 이미지입니다.`
무엇을 해결하는가
요즘 개발 환경에서는 AI 에이전트가 프로젝트 파일을 폭넓게 읽는다. 이때 가장 단순한 시크릿 저장 방식인 .env도 함께 읽히기 쉽고, 결국 API 키나 토큰이 평문으로 노출될 수 있다.1
Tene는 이 지점을 정면으로 겨냥한다. 핵심은 "앱은 시크릿을 사용해야 하지만, AI는 시크릿 값을 몰라도 된다"는 분리다. 즉, 개발 편의성과 비밀 보호를 동시에 맞추려는 접근이다.1
작동 방식
Tene는 시크릿을 로컬에서 암호화해 저장하고, 실제 값은 실행 시점에만 환경변수로 주입한다.1
짧게 보면 흐름은 이렇다.
tene run이 방식이면 애플리케이션은 기존처럼 환경변수를 받아 정상 동작하고, AI 에이전트는 프로젝트 파일을 읽더라도 실제 비밀값 자체는 확인하기 어렵다.1
주요 기능
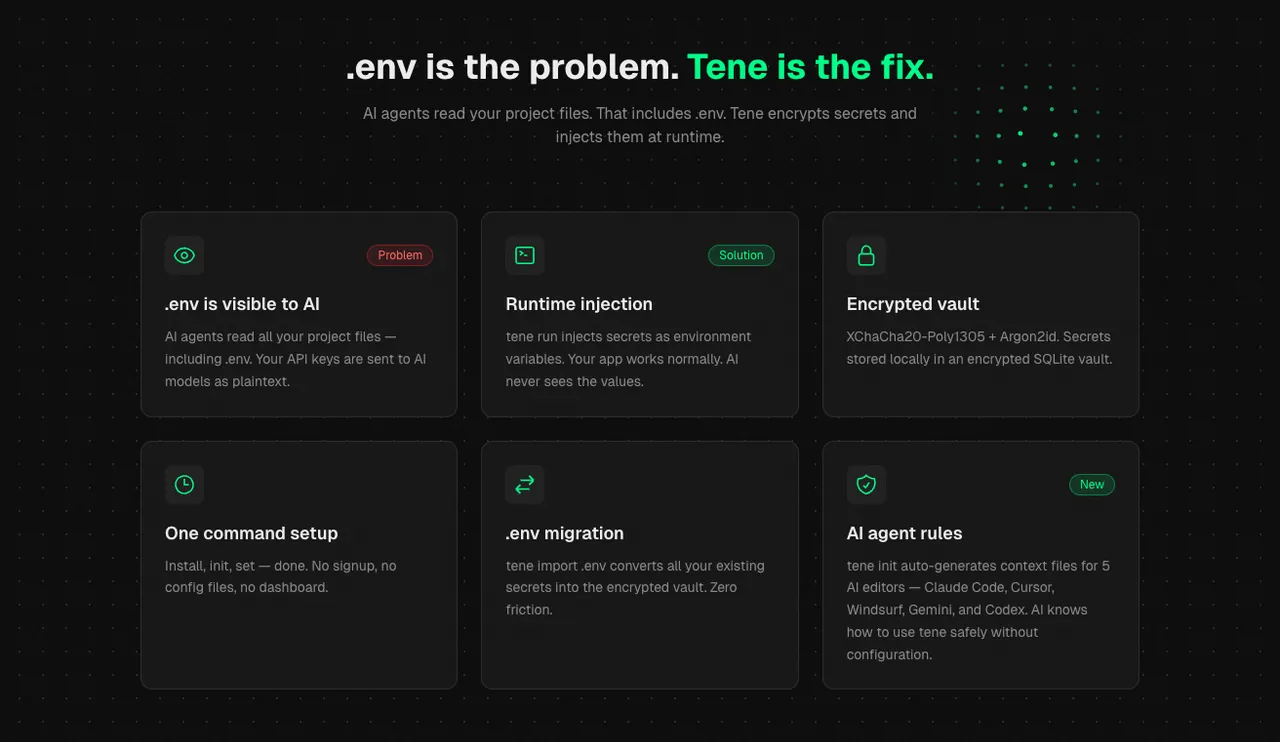
.env 파일이 AI에 노출되는 문제를 해결하기 위해, Tene가 비밀 정보를 암호화하고 runtime injection으로 안전하게 주입하는 방식을 소개하는 화면입니다. 암호화된 vault, .env 마이그레이션, 원클릭 설정, AI agent rules 같은 핵심 기능을 한눈에 보여줍니다.
가장 눈에 띄는 기능은 로컬 암호화 저장소다. Tene는 XChaCha20-Poly1305와 Argon2id를 기반으로 시크릿을 보호하고, 로컬 SQLite 암호화 vault에 저장한다.1
설정 과정도 단순한 편이다. 설치 후 초기화하고 시크릿을 저장하면 되며, 가입이나 별도 대시보드, 복잡한 설정 파일이 필요 없다는 점을 강하게 내세운다.1
기존 .env를 옮기는 흐름도 준비되어 있다.
tene import .env이미 .env 중심으로 운영하던 프로젝트라면, 이 명령으로 기존 값을 암호화 vault로 이동시키는 식의 전환이 가능하다.1
또 하나 흥미로운 부분은 AI 도구 연동이다. tene init은 Claude Code, Cursor, Windsurf, Gemini, Codex용 컨텍스트 파일을 자동으로 만들어 준다.1
tene init도입 흐름
도입 흐름은 아주 짧다. 설치하고, 프로젝트를 초기화하고, 시크릿을 저장한 뒤, tene run으로 개발을 이어가는 구조다.1
터미널 화면에 “Before tene: .env is visible to every AI agent.”라는 문장이 표시되어, AI 에이전트 환경에서 .env 파일 노출 문제를 강조한다. 어두운 콘솔 UI를 통해 보안 설정의 중요성을 직관적으로 보여주는 이미지다.
정리하면 Install → Project Initialize → Store secrets → Develop with secrets 순서다. 복잡한 보안 시스템을 새로 도입한다기보다, 기존 개발 습관을 크게 바꾸지 않으면서 .env의 약점을 줄이는 방식이라고 볼 수 있다.1
보안 특징
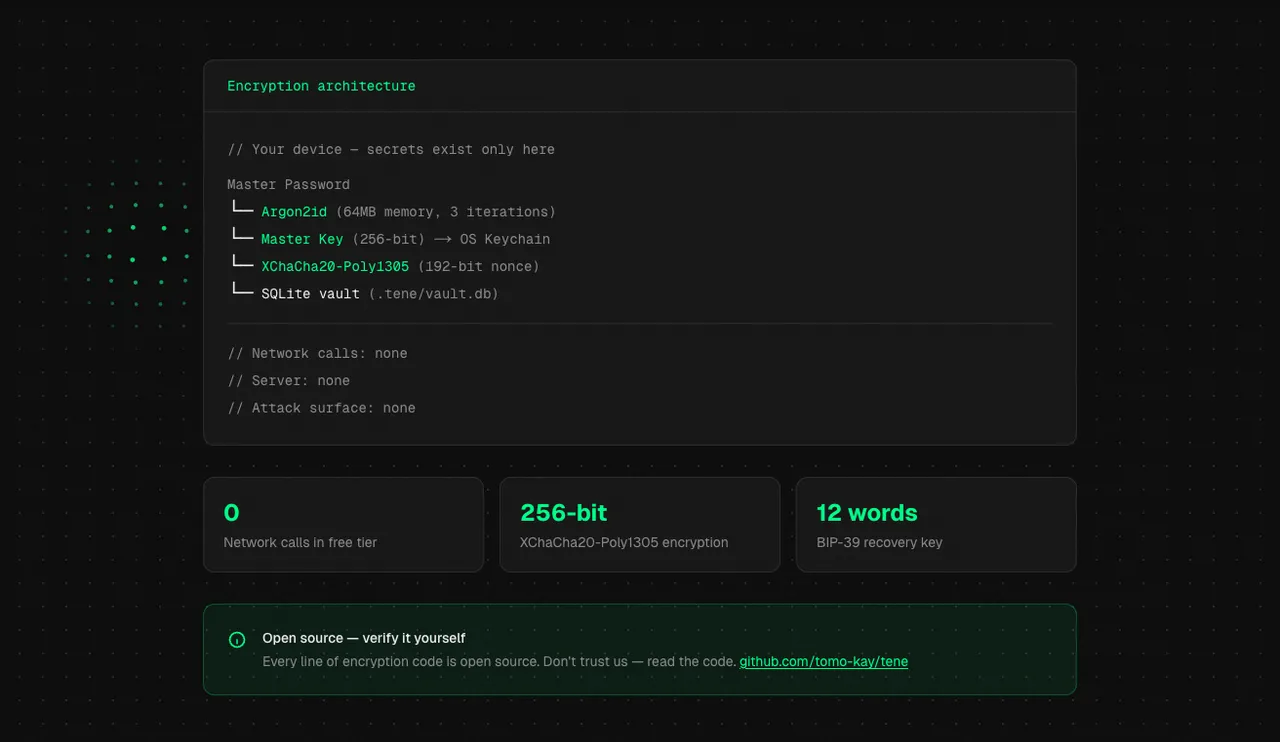
로컬 기기에서만 동작하는 암호화 아키텍처를 보여주는 화면으로, Argon2id·XChaCha20-Poly1305·256-bit 암호화와 SQLite vault 구성을 강조한다. 네트워크 호출 0회, 12 words 복구 키, 오픈소스 검증 가능성을 함께 안내한다.
어두운 터미널 화면에 “Don't trust me. Open the vault yourself.”라는 문구가 표시되어, 직접 확인과 검증의 중요성을 강조한다.
Tene의 보안 메시지는 분명하다. 서버가 없고, 시크릿은 로컬에만 저장되며, 무료 티어 기준 네트워크 호출도 없다고 설명한다.1
이 말의 의미는 단순히 "암호화를 쓴다"에서 끝나지 않는다. 중앙 서버 의존성을 줄이고, 시크릿 이동 경로 자체를 최소화해 노출 면을 줄이겠다는 설계로 읽힌다.1
또한 오픈소스이기 때문에, 실제 구현을 GitHub에서 확인할 수 있다는 점도 신뢰 포인트다. 보안 도구는 주장보다 구현 검증 가능성이 더 중요하다는 점에서 이 부분은 의미가 있다.12
비교 포인트
Tene가 강조하는 비교 축은 분명하다. 일반 .env 방식과 비교하면, 평문 노출 위험을 줄이고 런타임 주입으로 전환한다는 점이 가장 큰 차이다.1
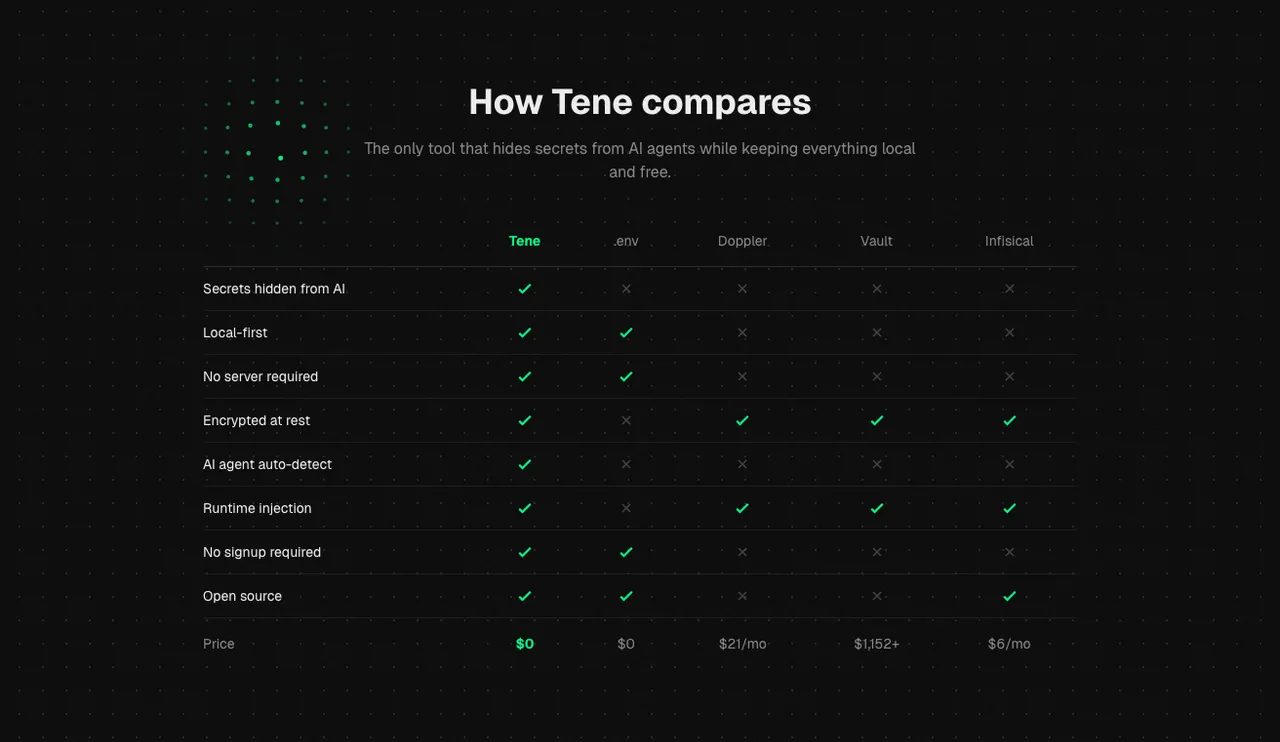
Tene와 .env, Doppler, Vault, Infisical을 비교한 표로, AI로부터 비밀 정보를 숨기면서 로컬 환경에서 무료로 사용할 수 있는 점을 강조한다. 주요 기능과 가격을 한눈에 정리한 비교 이미지다.
Doppler, Vault, Infisical 같은 도구들과 비교할 때는 local-first, 서버 없음, signup 없음, runtime injection, open source 같은 속성을 전면에 둔다.1 즉, "팀 단위 통합 시크릿 플랫폼"보다는 "AI 시대의 로컬 개발 시크릿 보호"에 더 초점을 맞춘 제품으로 이해하는 편이 맞다.
참고 링크
공식 사이트: https://www.tene.sh/[^1]
GitHub: https://github.com/tomo-kay/tene[^2]
참고
이 노트는 보도·비평·교육·연구 목적으로 작성되었습니다. 저작권 문의가 있으시면 에서 알려주세요.