


앤트로픽이 새 AI 모델 'Claude Mythos'의 프리뷰를 제한 공개했습니다. 단순한 신모델 발표가 아니라, 사이버보안 전용 협력 프로젝트 'Project Glasswing'과 함께 나왔다는 점이 핵심입니다. 한마디로, "너무 강력해서 아무에게나 풀 수는 없고, 우선 방어부터 하자"는 선언에 가깝습니다.
이번 소식이 중요한 이유는 분명합니다. 이제 AI는 코드를 잘 쓰는 수준을 넘어, 취약점을 스스로 찾고 실제 공격 흐름까지 만들어내는 단계로 들어서고 있기 때문입니다. Mythos는 그 전환점을 보여주는 상징과도 같은 모델입니다.
Claude Mythos Preview란 무엇인가
Mythos는 앤트로픽이 지금까지 만든 모델 중 가장 강력한 범용 AI입니다. Opus 4.6 위에 있는, 아직 세상에 공식 출시되지 않은 프리뷰 모델이죠. 처음 존재가 알려진 것도 멋진 발표장이 아니라, CMS 설정 실수로 외부에 노출된 초안 문서 때문이었습니다. 내부에선 한때 'Capybara'라는 새 티어 이름도 검토됐던 것으로 보이며, 이는 Opus보다 더 크고 더 비싼 상위 모델군을 뜻하는 신호로 읽힙니다.
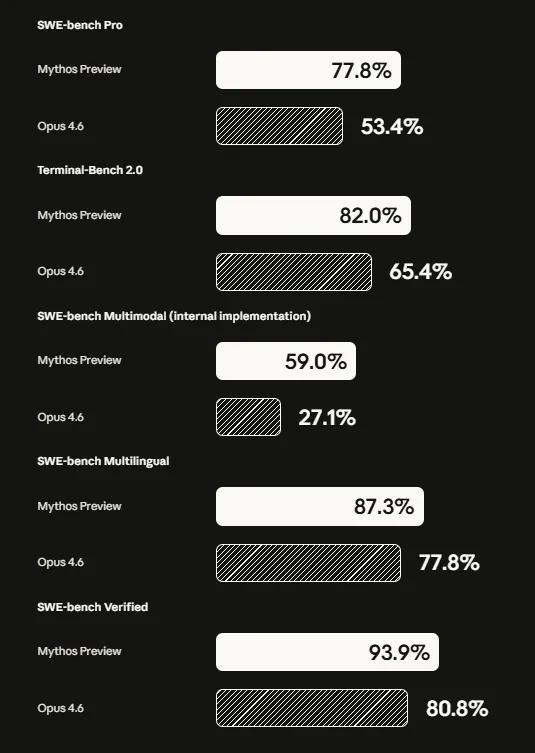
벤치마크 수치부터 차원이 다릅니다.
SWE-bench Verified: 93.9% (Opus 4.6은 80.8%)
Terminal-Bench 2.0: 82.0% (Opus 4.6은 65.4%)
SWE-bench Pro: 77.8% (Opus 4.6은 53.4%)
GPQA Diamond: 94.6%
Humanity's Last Exam (도구 사용): 64.7%
CyberGym (보안 벤치마크): 83.1% (Opus 4.6은 66.6%)
흥미로운 건, 이 모델이 "사이버보안 전용 모델"로 설계된 것이 아니라는 점입니다. 원래는 범용 모델인데, 코딩·추론 성능이 올라가다 보니 보안 능력도 함께 폭발적으로 커졌다는 해석이 더 정확합니다. 코딩을 잘하는 AI가 결국 공격과 방어 양쪽 모두에서 위력을 갖게 된 셈입니다.
Mythos가 찾아낸 것들: 수십 년 묵은 버그의 민낯
앤트로픽이 공개한 사례는 충격적입니다. Mythos Preview는 지난 몇 주 동안 모든 주요 운영체제와 웹브라우저에서 수천 개의 제로데이 취약점을 찾아냈습니다. 대표적인 사례 세 가지만 봐도 무게감이 다릅니다.
OpenBSD의 27년 묵은 버그. 보안 철옹성이라 불리는 운영체제, 방화벽과 핵심 인프라를 돌리는 OpenBSD에서 27년간 아무도 못 본 취약점이 발견됐습니다. 공격자가 원격으로 연결만 해도 기기를 뻗게 만들 수 있는 버그였습니다.
FFmpeg의 16년 된 버그. 전 세계 수많은 소프트웨어가 영상 인코딩/디코딩에 쓰는 라이브러리죠. 자동화 테스트 도구가 그 코드 라인을 500만 번 두드렸는데도 못 잡은 자리였습니다. Mythos는 그냥 찾아냈습니다.
리눅스 커널 권한 상승 체인. 세상 대부분의 서버가 돌아가는 리눅스 커널에서, Mythos는 여러 취약점을 스스로 엮어 일반 사용자 권한을 완전한 관리자 권한까지 끌어올리는 공격 경로를 만들었습니다. 사람이 시키지도 않았는데 자율적으로요.
이 세 가지는 모두 이미 패치가 완료된 사례들이고, 공개되지 않은 취약점은 아직 훨씬 더 많습니다.
Project Glasswing, 그리고 "일단 공개 안 합니다"
앤트로픽의 결정은 분명했습니다. Claude Mythos Preview는 일반 공개하지 않습니다. 대신 12개 핵심 파트너사와 함께 'Project Glasswing'이라는 협력 프로젝트를 띄웠습니다.
파트너 명단만 봐도 무게감이 다릅니다. AWS, 애플, 구글, 마이크로소프트, 시스코, 크라우드스트라이크, 엔비디아, JP모건, 브로드컴, 팔로알토 네트웍스, 리눅스 재단 — 여기에 핵심 인프라를 운영하는 40여 개 추가 조직이 더해집니다. 앤트로픽은 이 프로젝트에 최대 1억 달러(약 1,300억 원) 규모의 모델 사용 크레딧과 오픈소스 보안 단체에 400만 달러 직접 기부를 걸었습니다. 그냥 신모델 발표가 아니라, 작정하고 판을 짜는 수준입니다.
전략은 꽤 현실적입니다. 강력한 AI가 세상에 풀리면 공격자도 곧 활용법을 익히게 됩니다. 그렇다면 먼저 중요한 소프트웨어와 인프라를 점검할 시간을 방어자에게 벌어주는 편이 낫습니다. 새로 나온 소방 장비가 너무 강력해서 잘못 쓰이면 위험하다면, 우선 소방서에 먼저 배치하는 방식과 비슷한 겁니다.
그럼 Mythos는 영영 못 쓰는 건가
여기서 헷갈리기 쉬운 지점이 있습니다. 결론부터 말하면, "이 버전"은 일반 공개가 안 됩니다. 하지만 "Mythos급 능력"을 영원히 봉인하겠다는 뜻은 아닙니다.
앤트로픽의 공식 입장은 이렇습니다. 최종 목표는 사용자들이 Mythos급 모델을 안전하게 대규모로 배포할 수 있게 하는 것이지만, 그러려면 먼저 위험한 출력을 탐지·차단하는 새로운 안전장치가 준비되어야 합니다. 그 안전장치는 곧 출시될 새 Claude Opus 모델에 먼저 탑재해 실전에서 다듬고, 충분히 검증된 후에 Mythos급 모델로 확장한다는 계획입니다.
정리하면 이렇게 됩니다.
Mythos Preview 모델 자체 → 일반 공개 X, 파트너 한정
파트너 한정 API 가격 → 100만 토큰당 입력 $25, 출력 $125 (Claude API, Amazon Bedrock, Google Vertex AI, Microsoft Foundry)
Mythos급 능력 → 안전장치 준비 후 향후 공개 예정
합법적 보안 연구자 → 별도 'Cyber Verification Program' 신청 경로 예정
"능력은 언젠가 풀 건데, 이 버전은 안 푼다." 이 한 문장이 가장 정확합니다.
가장 무서운 건 벤치마크가 아니다
사실 이번 발표에서 가장 섬뜩했던 건 숫자가 아니라 문장 하나였습니다.
"전문 보안 인력이 아닌 내부 엔지니어도 하룻밤 사이에 원격 코드 실행 취약점 결과물을 얻을 수 있었다."
이 말의 의미는 명확합니다. 예전에 숙련 해커 몇 명이 몇 달 걸려 하던 일을, 이제는 중간 수준 개발자와 AI 조합이 하룻밤 만에 해낸다는 뜻입니다. 공격의 진입장벽 자체가 무너지는 중이라는 얘기입니다.
물론 과장도 경계해야 합니다. 보안 전문가들은 AI가 취약점 탐색과 코드 생성에는 매우 강하지만, 실제 공격 목표의 맥락 판단이나 전략적 의사결정은 여전히 인간이 더 잘하는 영역이라고 봅니다. 당장 "AI가 해커를 완전히 대체한다"기보다는, "해커의 생산성을 비정상적으로 끌어올린다" 쪽이 더 정확한 표현입니다.
그래도 방향은 분명합니다. 더 많은 공격, 더 빠른 공격, 더 정교한 공격이 오고 있습니다.
기업이 지금 당장 점검해야 할 것
이번 Mythos 이슈는 특정 회사의 신제품 뉴스로 끝나지 않습니다. 핵심은 앞으로의 표준이 바뀐다는 점입니다. 취약점 탐지, 패치 제안, 코드 리뷰, 오픈소스 점검이 모두 AI 중심으로 재편될 가능성이 큽니다.
기업 보안팀이라면 이제 "우리도 생성형 AI를 도입할까?"를 고민할 단계가 아닙니다. 질문이 바뀌어야 합니다.
코드베이스 점검을 자동화할 준비가 되어 있나?
오픈소스 의존성은 어떻게 관리되고 있나?
취약점이 공개됐을 때 패치가 얼마나 빨리 배포되나?
권한 분리와 최소 권한 원칙이 실제로 지켜지고 있나?
로그 모니터링 체계가 AI 보조 공격 속도를 따라갈 수 있나?
재미있게도, 이번 사건은 앤트로픽이 강력한 보안 AI를 내놓는 동시에 내부 CMS 실수로 모델 존재 자체를 노출했던 해프닝과 함께 기억될 가능성이 큽니다. 그래서 메시지가 더 선명합니다. AI 보안 시대에는 모델 성능만큼 운영 보안도 중요합니다.
시사점: 창과 방패가 같은 얼굴을 하고 있다
Claude Mythos는 단순히 "더 똑똑한 Claude"가 아닙니다. AI가 사이버보안에서 방패이자 창이 되는 시대가 본격 시작됐다는 신호에 가깝습니다.
당분간 승부는 누가 더 강한 모델을 가졌느냐가 아니라, 누가 그 모델을 방어 체계에 더 빨리 녹여내느냐에서 갈릴 가능성이 큽니다. 보안팀, 개발팀, 경영진 모두 이제 AI를 생산성 도구가 아니라 보안 환경 자체를 바꾸는 변수로 봐야 합니다.
Mythos는 시작일 뿐일지도 모릅니다. 그리고 그 시작이, 생각보다 훨씬 빨리 찾아왔습니다.
1Anthropic debuts preview of powerful new AI model Mythos in new cybersecurity initiative
3Assessing Claude Mythos Preview's cybersecurity capabilities
이 노트는 보도·비평·교육·연구 목적으로 작성되었습니다. 저작권 문의가 있으시면 에서 알려주세요.